
KEAMANAN data penumpang tidak berhenti di sistem maskapai. Insiden akses tanpa izin pada penyedia teknologi perjalanan Amadeus memperlihatkan bagaimana informasi pelanggan sejumlah perusahaan penerbangan dapat terpapar melalui layanan pihak ketiga.
Singapore Airlines (SIA) mengungkapkan pada 3 November 2026 bahwa sekitar 46.000 catatan pemesanan diakses dalam insiden tersebut. Maskapai menghubungi pelanggan terdampak yang masih akan bepergian untuk mengganti kode pemesanan mereka sebagai tindakan pencegahan. Sistem teknologi informasi SIA sendiri disebut tidak diretas.
Perbedaan itu menjadi inti persoalan tata kelola. Keamanan infrastruktur internal belum menjamin perlindungan seluruh data pelanggan. Pengawasan juga perlu menjangkau perusahaan yang memproses informasi atas nama penyedia layanan.
Jejak Akses Bertahun-tahun
Rentang waktu yang diungkap Japan Airlines (JAL) menunjukkan besarnya pekerjaan penelusuran dampak. Dalam pemberitahuan resmi 30 Oktober, JAL menyebut jejak akses eksternal ditemukan untuk periode 10 Agustus 2023 hingga 23 September 2026.
Sekitar 92.000 pelanggan JAL dan Japan Transocean Air terdampak. Pada sekitar 90.000 pelanggan, informasi yang diakses mencakup kode reservasi, nama, tanggal penerbangan, rute, dan kelas layanan. Sekitar 2.000 pelanggan lainnya memiliki tambahan informasi terpapar, termasuk kontak dan nomor paspor. JAL menyatakan tidak ada kompromi nomor kartu kredit maupun kata sandi, serta belum menemukan bukti penyalahgunaan informasi pelanggan.
Baca juga: Private Jet Makin Ramai, Siapa Membayar Karbonnya?
Cathay Pacific melaporkan sekitar 53.000 pemesanan terdampak. Maskapai menerima pemberitahuan Amadeus pada 28 Oktober dan rincian tambahan sehari kemudian. Menurut Cathay, akses tanpa izin menggunakan kredensial yang diberikan kepada akun sistem Amadeus. Perusahaan juga menyatakan sistem dan operasionalnya tidak terdampak.
Angka antarperusahaan tersebut tidak dapat langsung dijumlahkan sebagai jumlah korban unik. JAL menggunakan satuan pelanggan, sedangkan Cathay dan SIA melaporkan catatan pemesanan.
Batas Kepastian Investigasi
Amadeus menjelaskan bahwa kerentanan memengaruhi lingkungan penayangan informasi pemesanan perjalanan. Perusahaan menyatakan telah memperbaiki kerentanan serta meningkatkan kemampuan pemantauan dan deteksi.
“Tidak ada bukti bahwa data pembayaran atau keuangan telah diakses,” demikian pernyataan Amadeus pada Oktober, dalam terjemahan. Perusahaan menegaskan penyelidikan masih berlangsung dan tidak menemukan indikasi kerentanan tersebut dimanfaatkan untuk ransomware.
Keterangan itu penting untuk membatasi kesimpulan mengenai dampak insiden. Namun, informasi perjalanan dan identitas tetap memerlukan perlindungan meskipun data pembayaran tidak terbukti diakses.
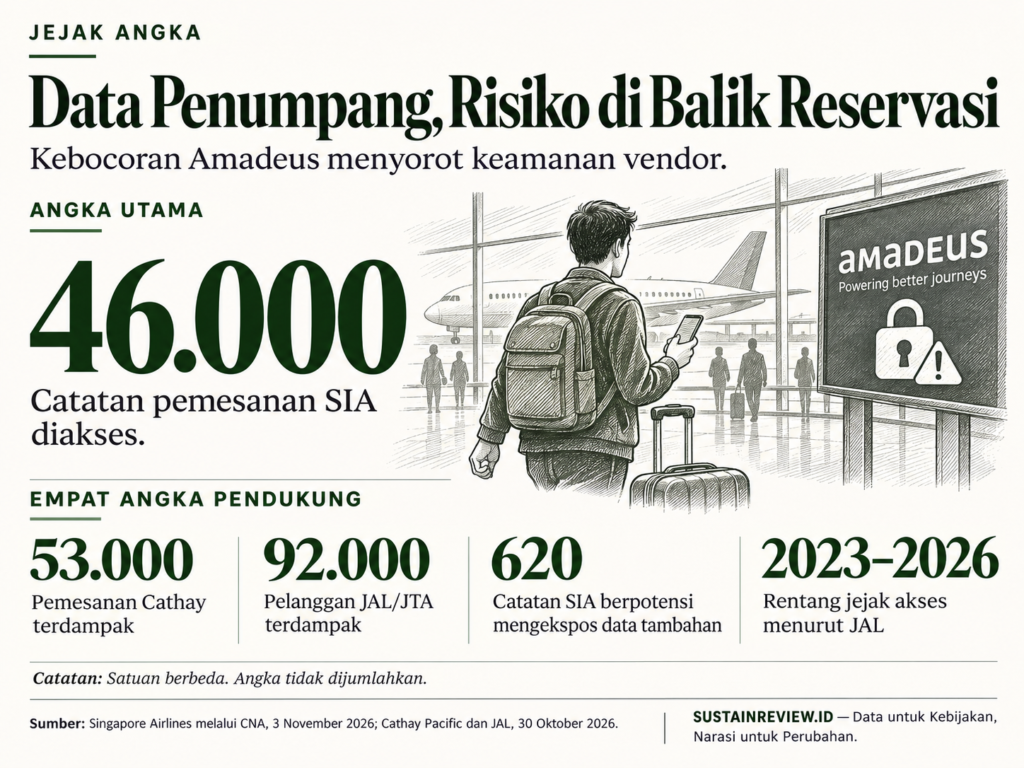
SIA, misalnya, menyebut sekitar 620 catatan pemesanan mungkin turut mengekspos informasi tambahan berupa alamat surel, nomor telepon, dokumen perjalanan, dan nomor keanggotaan KrisFlyer. Cakupan tambahan ini berbeda dari keseluruhan 46.000 catatan yang dilaporkan.
Malaysia Airlines pun mengingatkan pelanggan agar mewaspadai komunikasi mencurigakan, terutama permintaan informasi pribadi atau finansial. Peringatan tersebut merupakan langkah pencegahan, bukan konfirmasi bahwa penipuan akibat insiden ini telah terjadi.
Pengawasan Melampaui Kontrak
Risiko melalui pemasok telah lama mendapat perhatian lembaga keamanan siber. Dalam penjelasan ENISA pada Juli 2021, Juhan Lepassaar, Direktur Eksekutif lembaga tersebut saat pernyataan diterbitkan, memperingatkan tentang efek berantai serangan terhadap rantai pasok.
“Pelaku ancaman dapat menimbulkan kerusakan luas yang berdampak pada perusahaan dan pelanggan mereka sekaligus,” ujarnya. Pernyataan itu merupakan konteks umum risiko rantai pasok, bukan penilaian khusus atas insiden Amadeus.
Baca juga: Satu Erupsi, Enam Bandara: Transportasi Kita Serapuh Apa?
ENISA merekomendasikan pemetaan pemasok, pemantauan risiko, serta pengelompokan informasi yang dapat diakses pihak ketiga. Pengelolaan pemasok perlu berlangsung sepanjang masa penggunaan produk atau layanan.
Panduan NIST yang diperbarui pada 2024 juga menempatkan identifikasi, penilaian, dan mitigasi risiko rantai pasok sebagai bagian dari manajemen risiko di seluruh tingkatan organisasi.
Perlindungan Harus Terukur
Bagi industri penerbangan, pelajaran tata kelolanya adalah kebutuhan akan pengawasan vendor yang dapat diuji. Siapa memiliki akses, informasi apa yang tersedia, bagaimana aktivitas diperiksa, dan seberapa cepat pelanggan diberi tahu setelah dampaknya dipastikan.
Baca juga: Asap Karhutla Mengganggu Langit, Konektivitas Ikut Tersendat
Kontrak layanan perlu diterjemahkan menjadi prosedur pemberitahuan dan pemulihan yang jelas. Penggantian kode pemesanan, sebagaimana dilakukan SIA, memperlihatkan bentuk tindakan yang langsung menyentuh kebutuhan penumpang.
Dalam agenda keberlanjutan perusahaan, perlindungan data berhubungan dengan kepercayaan dan hak konsumen. Ukuran keberhasilannya terletak pada kemampuan perusahaan menjaga informasi pelanggan di seluruh rantai layanan, termasuk ketika pengolahannya berada di tangan pemasok. ***
- Foto: Efrem Efre/ Pexels – Pengawasan penyedia teknologi reservasi menjadi bagian penting perlindungan data penumpang pesawat. Foto ilustrasi.